Structure PE
Lorsque Adlice PEViewer ouvre un fichier (ou un module de processus), il commence à analyser les données de la structure PE et les affiche dans plusieurs onglets. La plupart des onglets sont décrits ci-dessous :
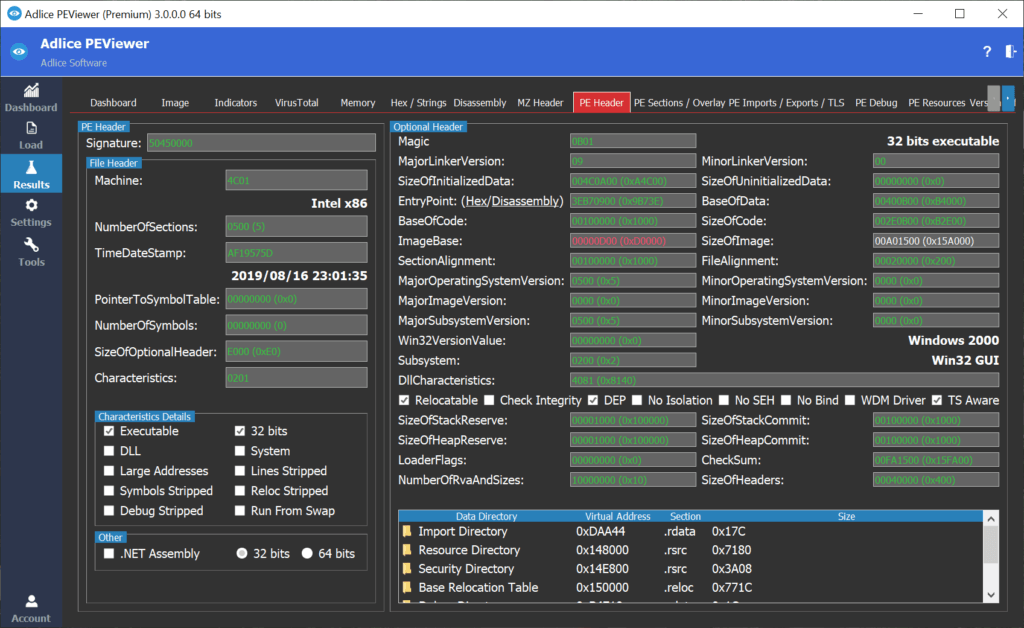
Si vous avez besoin d'informations sur cette structure, consultez la documentation Microsoft.
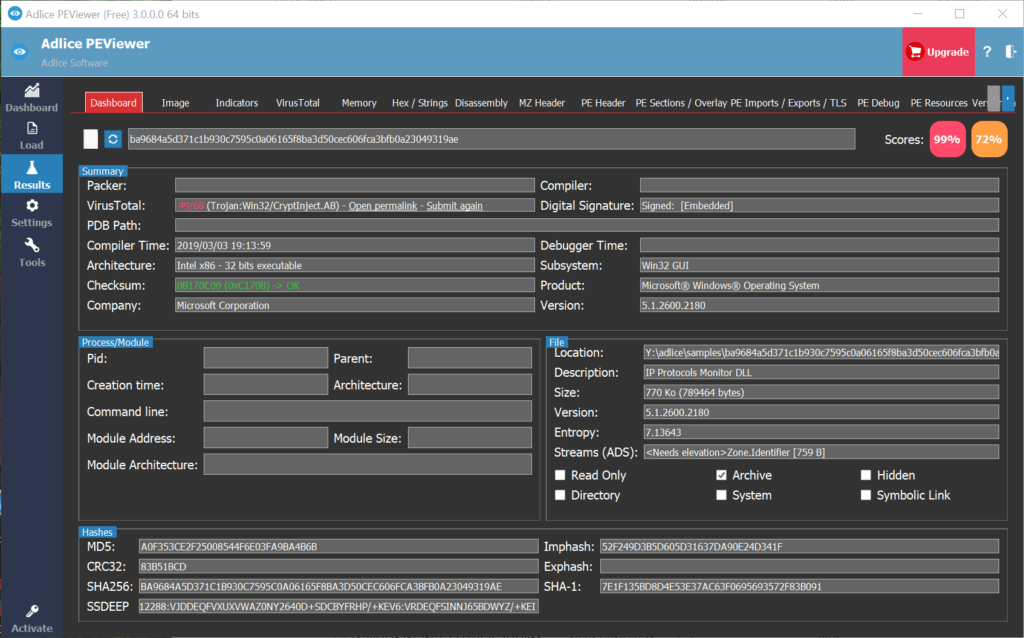
L'onglet Général affiche des informations sur le fichier/processus, les empreintes (hashes) et les scores.
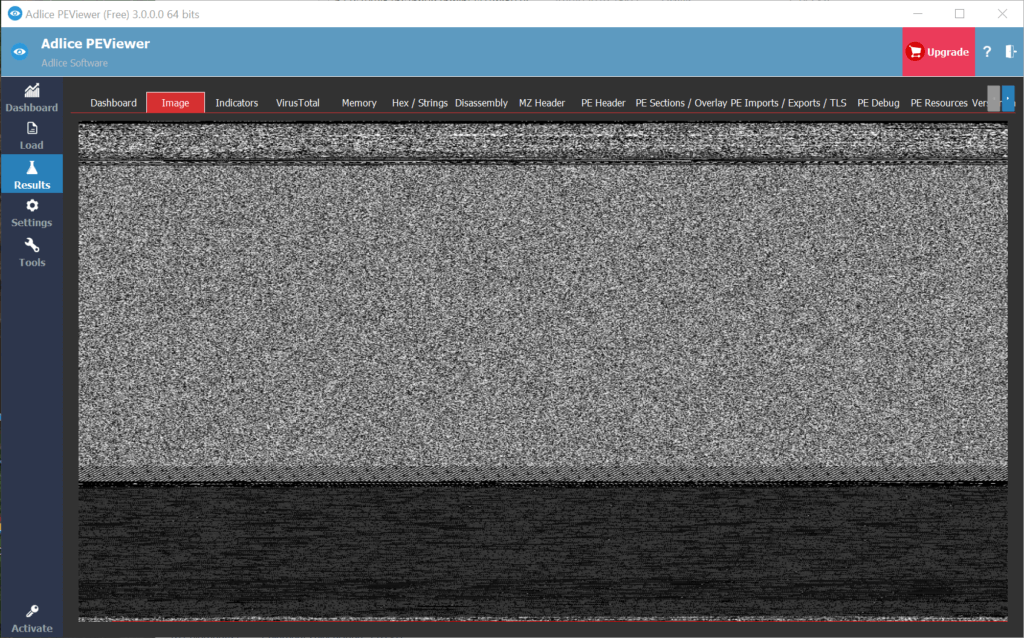
L'onglet image affiche la représentation Bin2Img, permettant de visualiser rapidement la représentation des données et leur diversité (entropie).
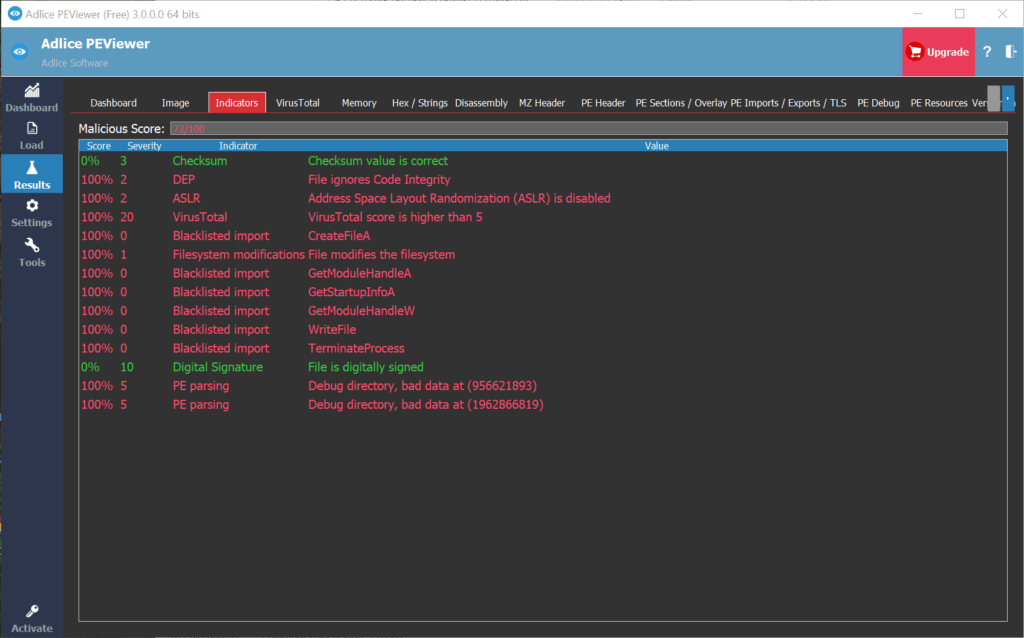
L'onglet indicateurs affiche toutes les anomalies (ou indices forts) trouvées lors de l'analyse des informations. Ils donnent des indices sur le caractère malveillant ou légitime du fichier.
L'onglet mémoire affiche les pages du processus.
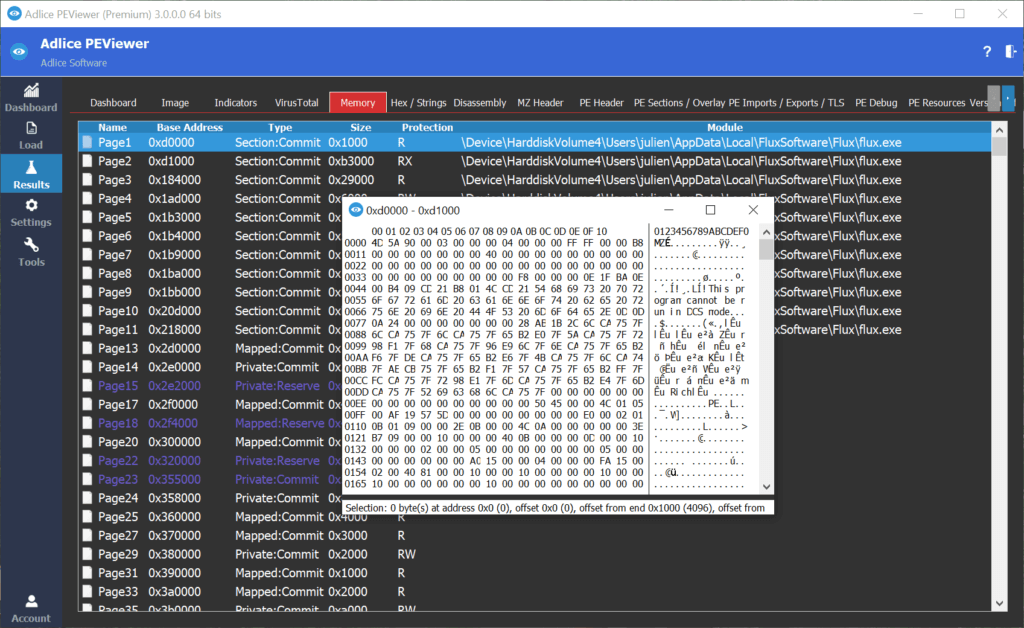
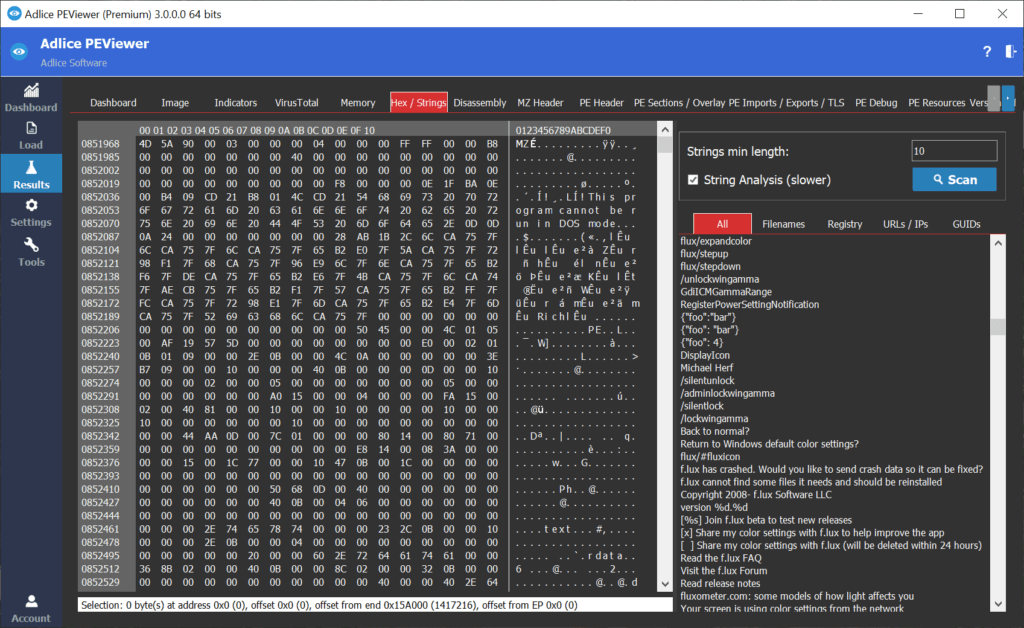
L'onglet hex affiche une vue hexadécimale des données et permet d'y rechercher des chaînes de caractères.
Les vues des en-têtes MZ/PE affichent les données PE brutes
L'onglet Ressources affiche les ressources contenues dans le fichier
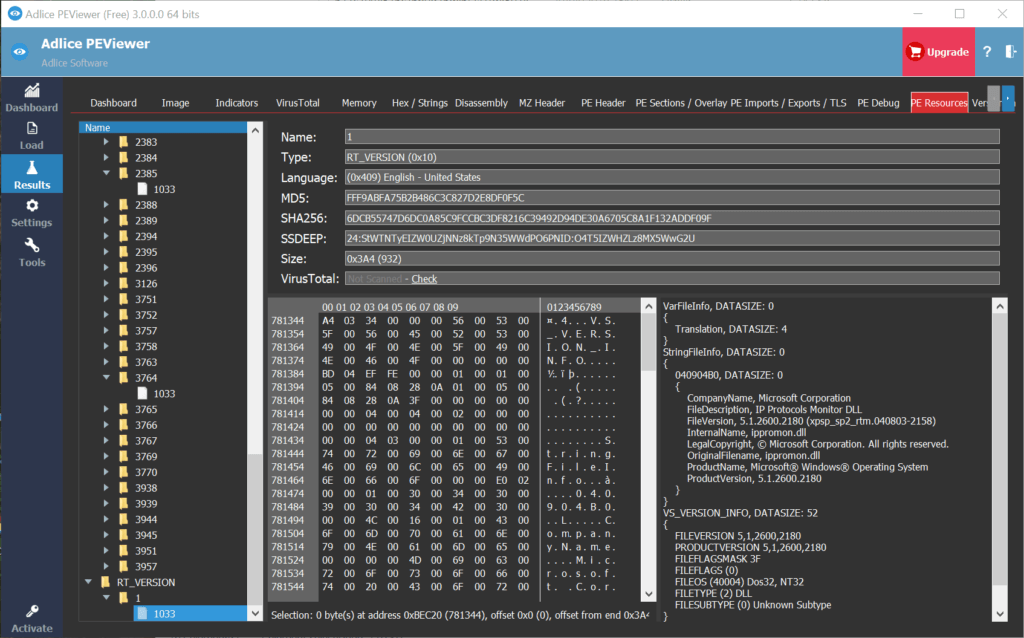
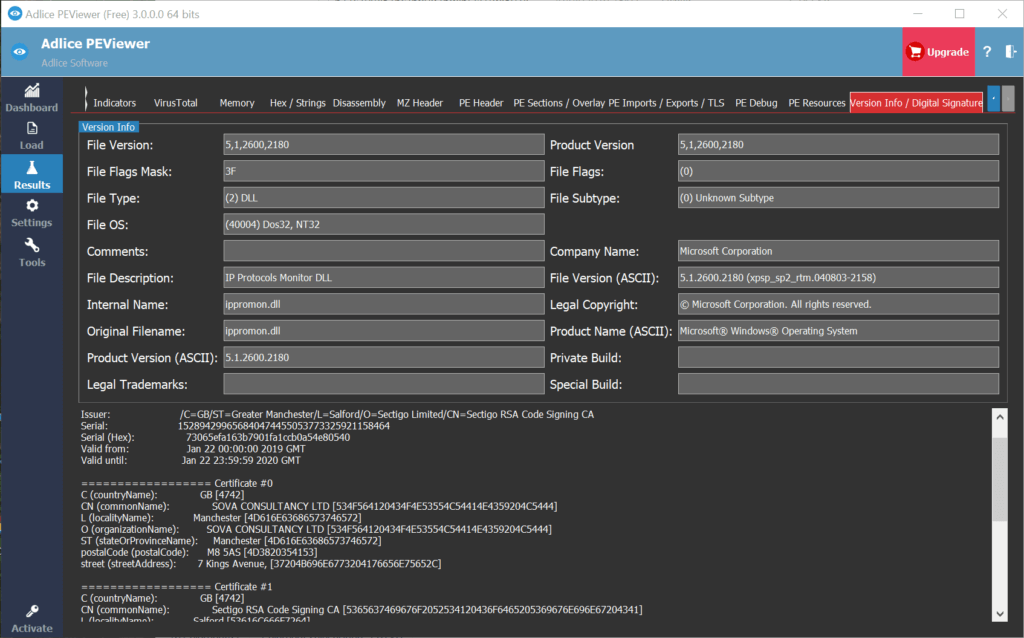
L'onglet Infos de version/Digisig affiche les informations de version et indique si le fichier est signé numériquement.