
Adlice Software
Adlice PEViewer
KI-gestützter PE-Analyzer.
Untersuchen Sie Portable Executables im Detail und bewerten Sie sie mit integrierter KI — das Analysten-Tool für Malware-Triage und Dateiklassifizierung.
Wählen Sie Ihren Plan
Free
- Sample-Analyse
- Drittanbieter & künstliche Intelligenz
- Hinweisfenster alle 5 Analysen
- Nur zur privaten Nutzung
- Forum-Support
Premium
- Sample-Analyse
- Drittanbieter & künstliche Intelligenz
- Vergleichsformular & ähnliche Buffer
- Keine Begrenzung, kein Hinweisfenster
- Unternehmensnutzung erlaubt
- E-Mail-Support
Funktionen
Alles, was Sie brauchen, nichts Überflüssiges
Künstliche Intelligenz
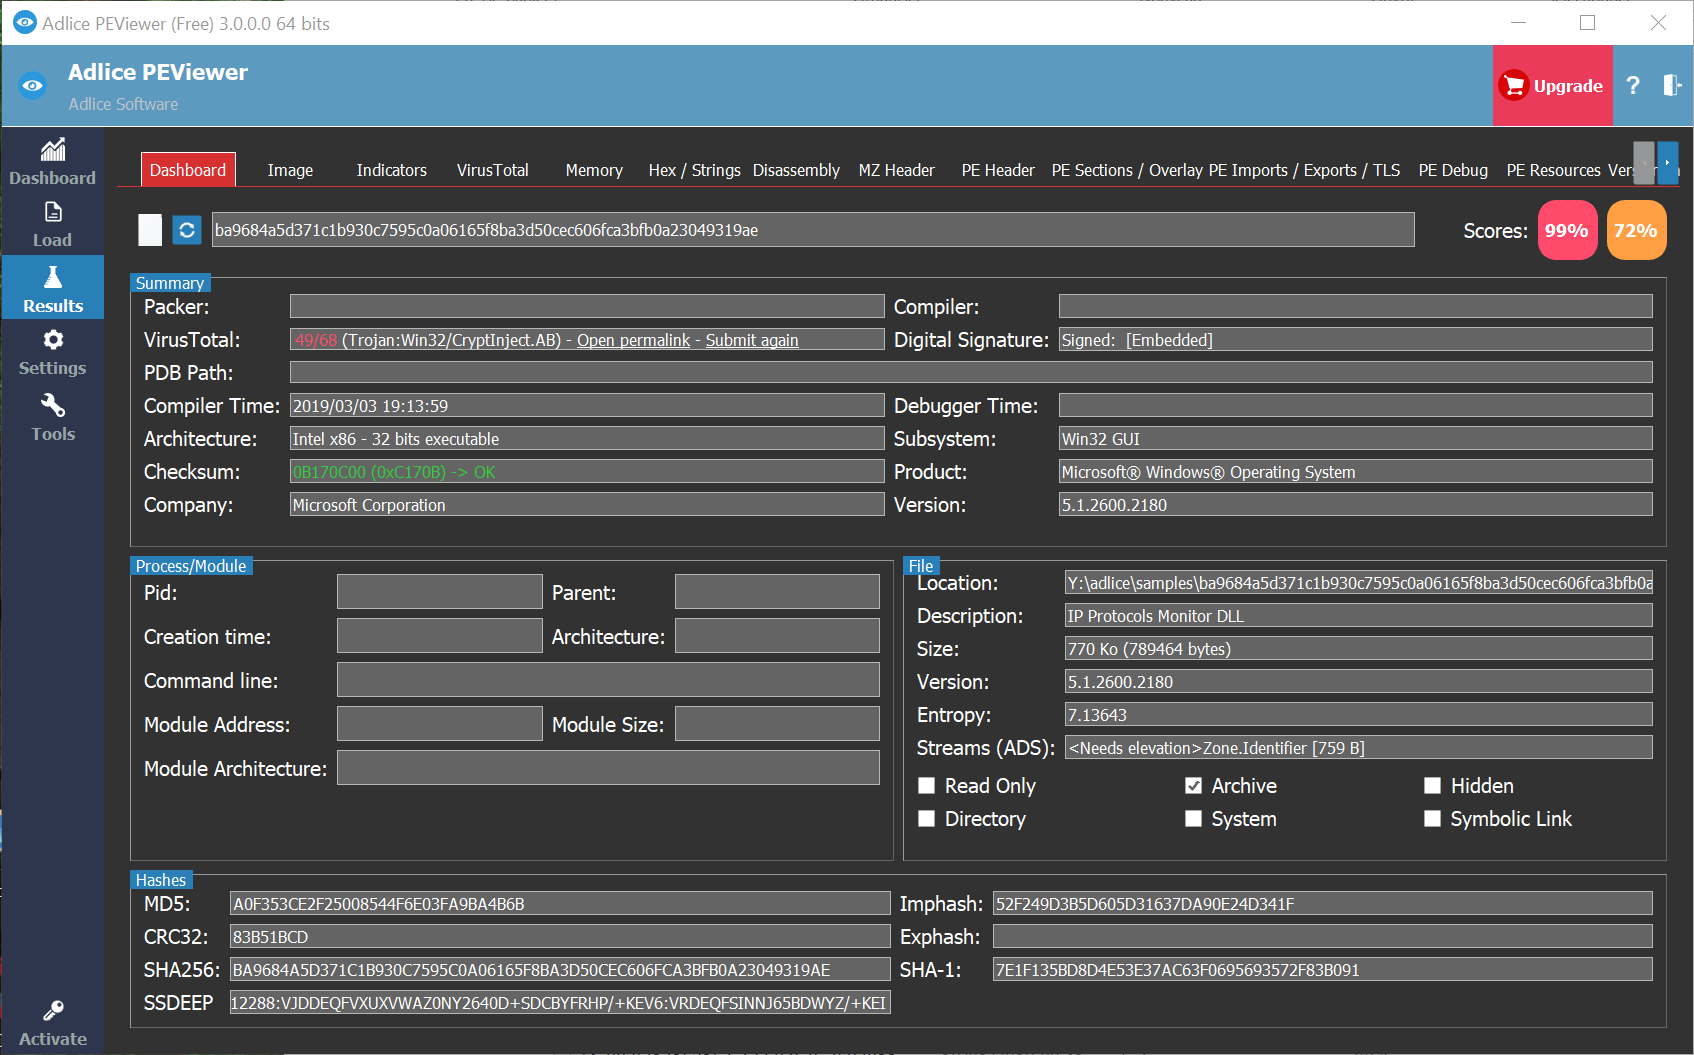
Adlice PEViewer verfügt über eine integrierte KI, die einen Malware-Score erzeugt. Die Merkmale des neuronalen Netzes werden als Indikatoren dargestellt, um den Score verständlich zu machen — ergänzt durch einen umfassenderen Score, der die Klassifizierungen von Drittanbietern berücksichtigt.
- A score you can question.
- Every verdict comes with the neural-network indicators behind it, so you can see why a file scored the way it did.
- Two scores, not one.
- The built-in AI score sits alongside a broader score weighing third-party vendor classifications.
- Built for unknown samples.
- Scoring works on files no signature has seen yet, which is where a parser alone runs out of answers.
Drittanbieter-Scanner
Ein hervorragender PE-Parser — aber nicht nur. Er integriert viele Scanner, Analyzer und Tools von Drittanbietern zur Dateiklassifizierung: VirusTotal, SSDEEP-Fuzzy-Hashing, MalPE AI und ein Feldvergleicher sind nur ein kleiner Teil.
- Many engines, one view.
- VirusTotal and MalPE AI verdicts are folded in beside the built-in score instead of being checked one by one.
- Fuzzy hashing.
- SSDEEP similarity ties a sample to families it resembles, even when the bytes are not identical.
- Compare fields directly.
- A side-by-side comparator puts two files head to head so differences stand out immediately.
Statisch & dynamisch
Es gibt viele statische PE-Parser, aber wenige dynamische. Adlice PEViewer arbeitet sowohl mit Dateien als auch mit dem Prozessspeicher — das ultimative Werkzeug für die Malware-Analyse oder zum Klassifizieren von Dateien.
- A full PE parser.
- Headers, sections, imports, resources and signatures, laid out rather than buried in a hex dump.
- Straight from memory.
- Reads and unpacks modules out of a live process, which is where packed samples finally show themselves.
- Static and dynamic together.
- Plenty of tools do one or the other; doing both in one place is what makes a sample quick to classify.
In Aktion sehen
Nutzerstimmen
Genutzt von Menschen, die echte Rechner säubern
Ein Muss für jeden Malware-Forscher
“Ich hatte diverse Malware-Analyse-Tools, die meisten davon jahrzehntealt und nicht mehr aktualisiert. Dann fand ich dieses — eine wirklich schöne Oberfläche, einfach zu bedienen, schnell beim Parsen, alles klar dargestellt. Ich habe alle Kollegen überzeugt und wir nutzen inzwischen fast nur noch Adlice PEViewer. Die Scores und Indikatoren helfen enorm beim Schreiben von Signaturen, weil wir sofort wissen, wo wir suchen müssen. Ein Muss!”
Jetzt holen
Adlice PEViewer herunterladen
Neueste Version · v5.2
- OS:
- From Windows 7 SP1 to Windows 11
- Arch.:
- 32-Bit, 64-Bit & ARM64
Mit dem Download akzeptieren Sie die EULA.