
Prozessmodul scannen
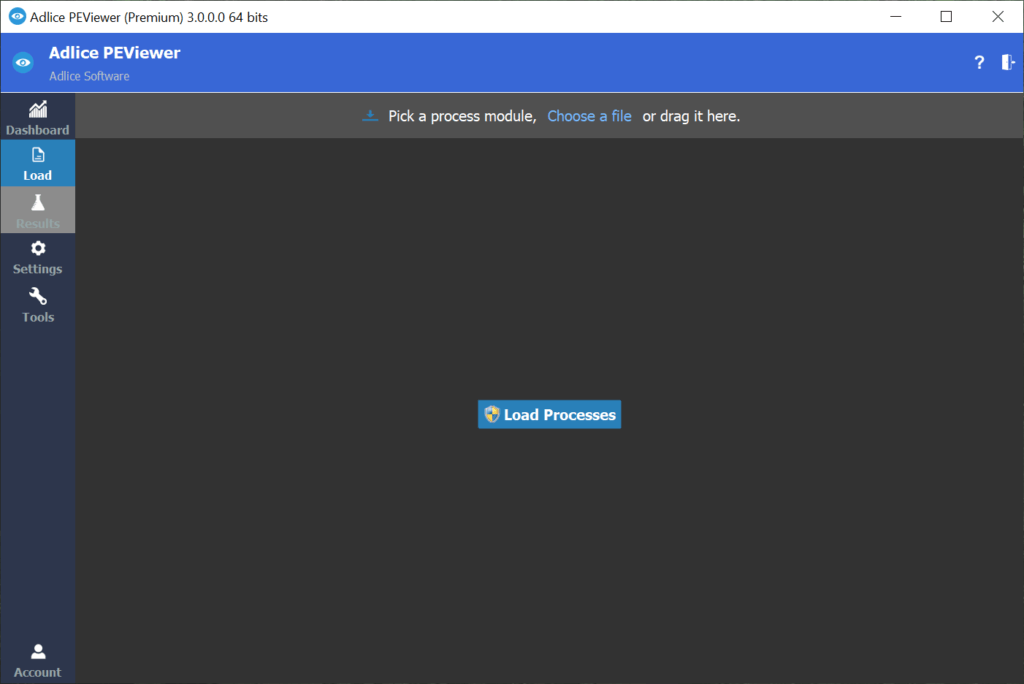
Um eine Analyse eines Prozessmoduls zu starten, müssen Sie zunächst die Liste der Prozesse laden im Bereich „Load“.
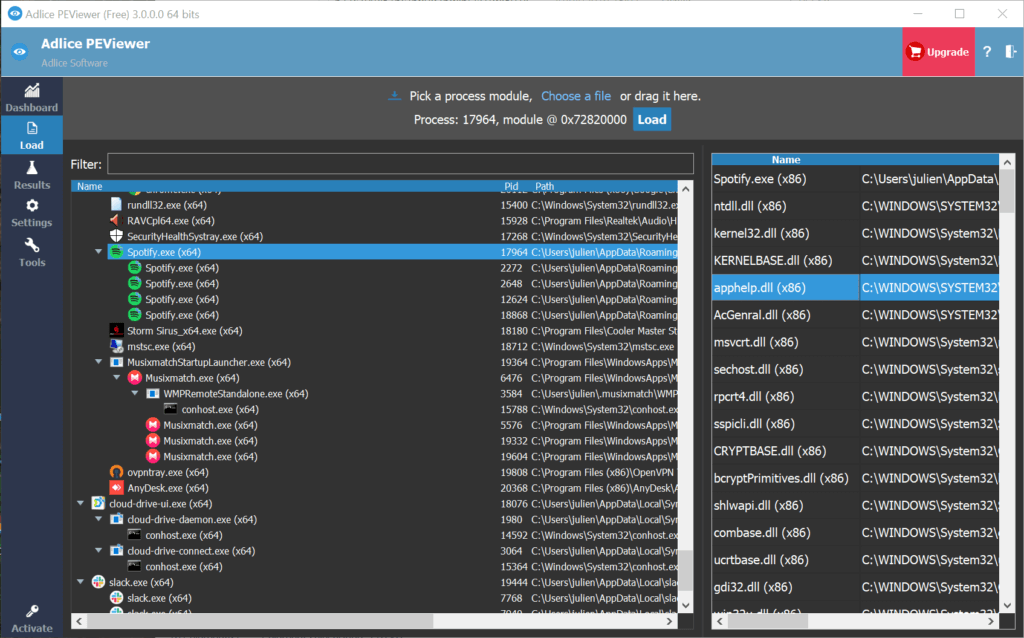
Sobald dies geschehen ist, wählen Sie einfach einen beliebigen Prozess aus der Liste und ein geladenes Modul (DLL/EXE) aus dem rechten Bereich aus. Bestätigen Sie Ihre Auswahl mit der Schaltfläche „Load“.
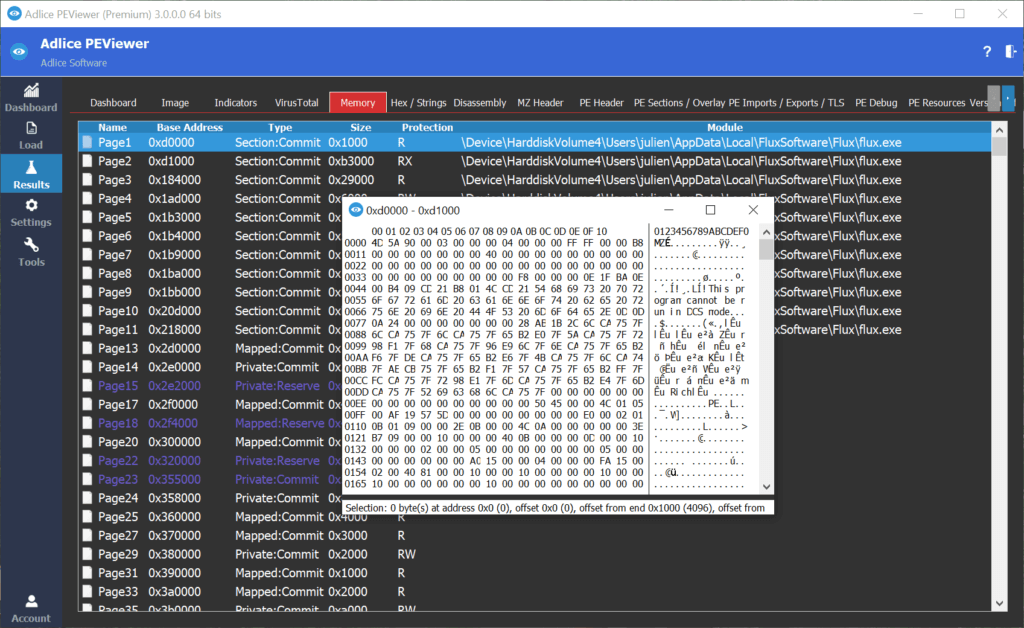
Wie bei der Dateianalyse beginnt das Parsen und die PE-Daten werden in der Ansicht „Results“ angezeigt. Der Speicher-Scan (Prozess) verfügt über mehrere zusätzliche Ebenen im Vergleich zu einer klassischen Dateianalyse:
A. Registerkarte Memory: Zeigt alle vom Modul verwendeten Speicherseiten an. Sie können abgelegt oder inspiziert werden.
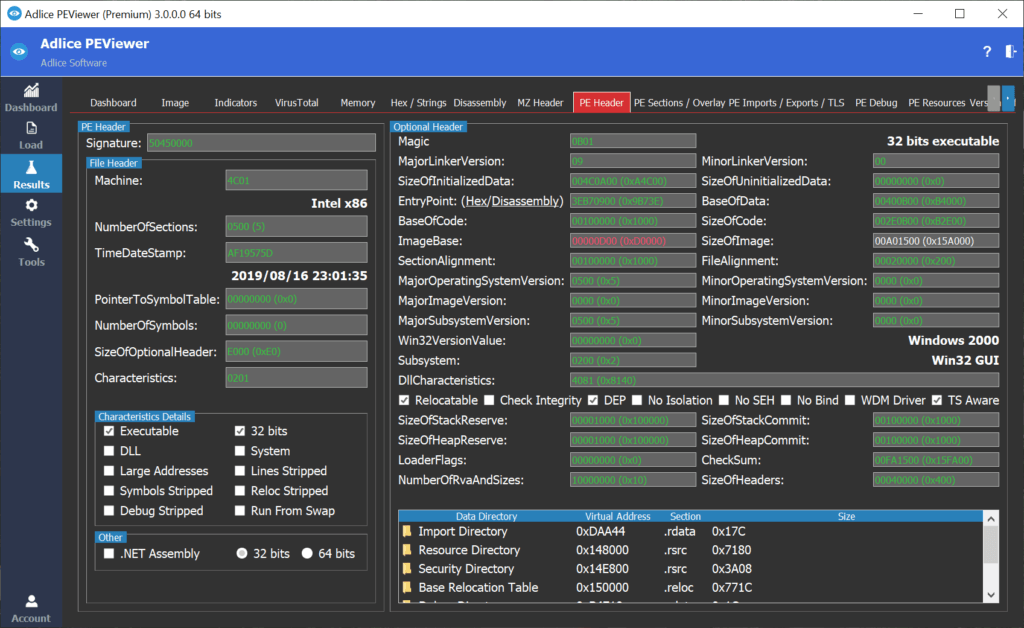
B. RunPE-Vergleich: Die PE-Struktur im Speicher wird mit ihrem Abbild auf der Festplatte verglichen. Die Ergebnisse werden mit einer Farbsyntax angezeigt (rot: Nichtübereinstimmung, grün: gleich), sodass die Unterschiede leicht zu erkennen sind.
C. Registerkarte General zeigt Prozessinformationen an.
D. Registerkarte Imports/Exports zeigt mögliche Hooks an und ermöglicht die Inspektion der Disassemblierung des Codes.